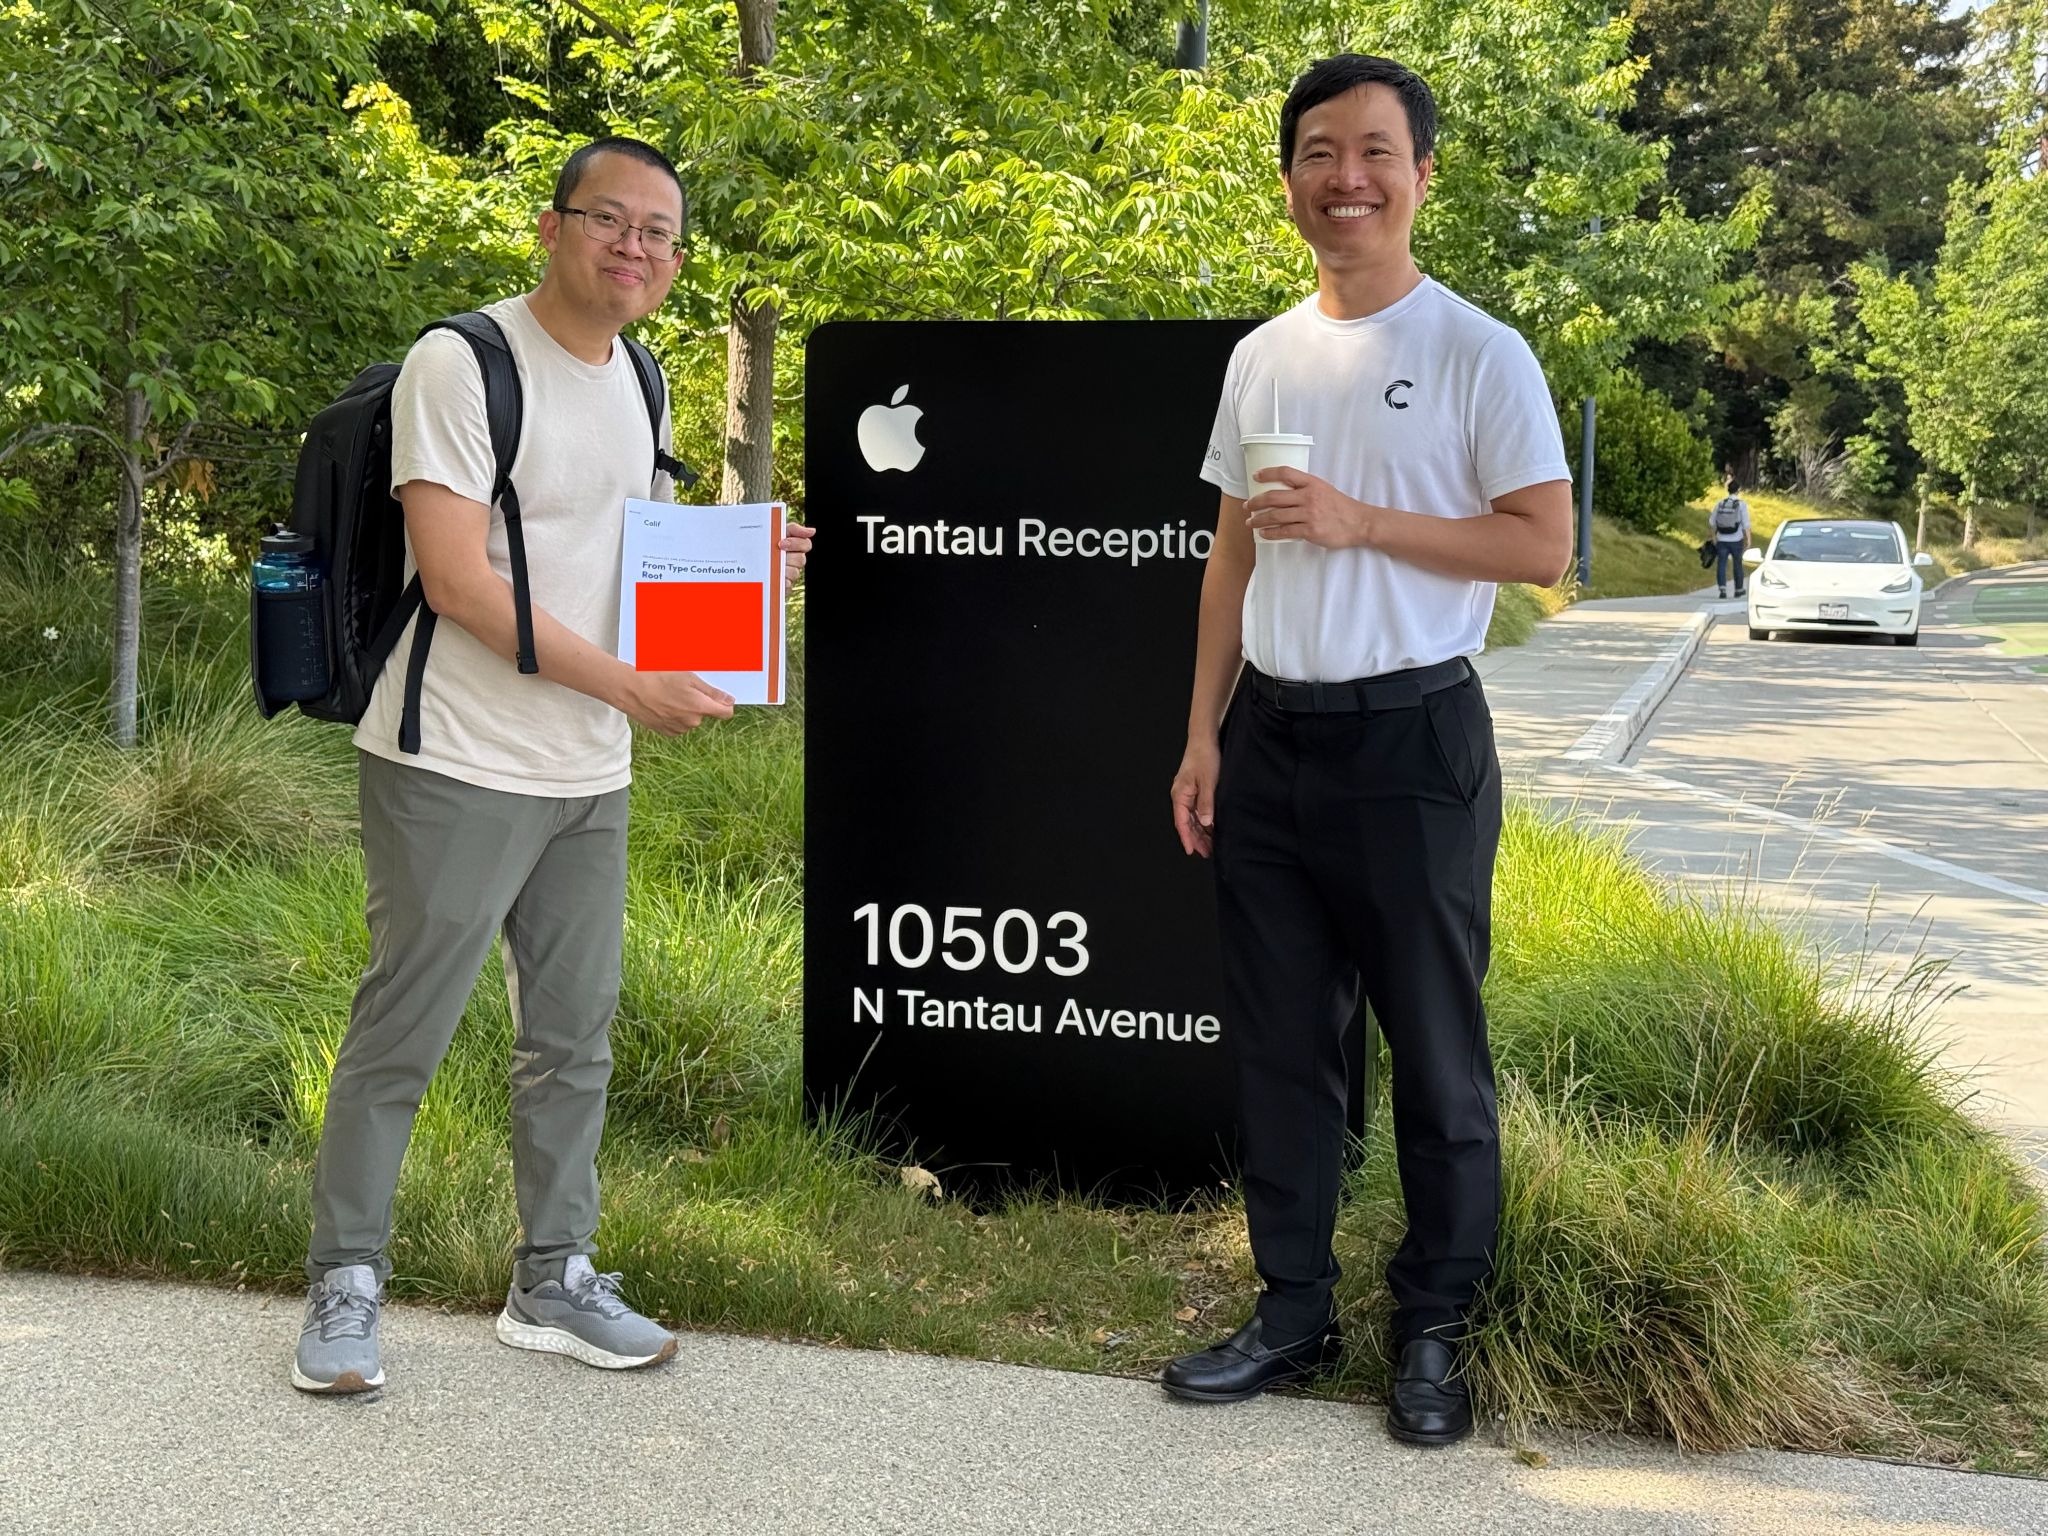
Security Researchers Successfully Execute Long-Awaited iPhone Exploit Chain
Executive Summary
"Security researchers have successfully executed a long-awaited exploit chain, shattering the illusion of iPhone invulnerability with zero-click attacks. This groundbreaking discovery proves that even the most secure mobile devices remain vulnerable to sophisticated exploitation techniques."
Imagina que tu iPhone, ese dispositivo que guardas celosamente y que consideras un baluarte de privacidad y seguridad, pudiera ser completamente comprometido con un solo toque, un solo mensaje. No hablamos de un SMS sospechoso o un enlace de phishing obvio, sino de una interacción tan sutil que ni siquiera te darías cuenta. Esta semana, ese escenario dejó de ser una pesadilla teórica para convertirse en una cruda realidad, gracias a un equipo de investigadores de seguridad que ha logrado lo que muchos consideraban casi imposible: una cadena de exploits de un solo clic contra el hardware moderno del iPhone.
El 16 de octubre de 2026, el colectivo de seguridad Calif Newsletter anunció públicamente que habían "hackeado lo que se propusieron hackear: el iPhone". La revelación, que tuvo lugar durante la prestigiosa conferencia Hexacon en París, no fue una simple declaración, sino una serie de demostraciones en video que dejaron a la comunidad de ciberseguridad boquiabierta. Este es un momento crucial, dado que Apple ha invertido miles de millones en construir un ecosistema cerrado y altamente fortificado, haciendo de la explotación de sus dispositivos una de las tareas más desafiantes en el ámbito de la ciberseguridad.
Un Solo Toque, un Control Total: La Revelación de Hexacon
Las demostraciones de Calif en Hexacon fueron directas y escalofriantes. El equipo presentó una serie de videos que mostraban la capacidad de su exploit para comprometer el iPhone a través de interacciones de "un solo clic" en aplicaciones de mensajería populares. La primera demo apuntaba a Signal, una aplicación conocida por su cifrado de extremo a extremo y su fuerte enfoque en la privacidad. Pero el verdadero golpe vino con la segunda demostración:
"Pero, ¿a quién le importa una aplicación de terceros cuando todo el mundo usa iMessage, verdad?"
Esta frase, seguida de un video que mostraba una explotación similar a través de iMessage, subraya la gravedad del hallazgo. iMessage, siendo una aplicación nativa y profundamente integrada en el ecosistema de Apple, representa una superficie de ataque mucho más crítica. La implicación es clara: un atacante podría obtener acceso completo a un iPhone simplemente enviando un mensaje especialmente diseñado, sin que la víctima tenga que hacer clic en un enlace malicioso o descargar un archivo adjunto.
La culminación de la demostración fue un video titulado "APT stands for Apple Persistent Threat" (APT significa Amenaza Persistente de Apple). Este segmento no solo mostró la capacidad de inyectar código malicioso, sino también de mantener la persistencia en el dispositivo. Esto significa que el control no se pierde después de un reinicio, transformando un exploit efímero en una infiltración duradera y sigilosa.
Navegando el Jardín Amurallado de Apple: El Desafío Técnico Superado
Explotar un iPhone moderno es una proeza de ingeniería inversa y ciberseguridad. Apple ha implementado capas de mitigaciones de seguridad a nivel de hardware y software que hacen que la ejecución de código arbitrario sea extremadamente difícil. Estas incluyen la aleatorización del diseño del espacio de direcciones (ASLR), la prevención de ejecución de datos (DEP), la protección de la integridad del kernel (KIP), y el Código de Autenticación de Punteros (PAC) en sus chips de la serie A. Los investigadores de Calif no solo encontraron una vulnerabilidad, sino que encadenaron múltiples fallos para eludir estas defensas, culminando en un control total del sistema.
La reputación de Calif Newsletter no es nueva en el mundo de la investigación de seguridad. Su blog ha documentado otros logros notables, como el "primer exploit público de corrupción de memoria del kernel de macOS en Apple M5", que desafió cinco años de esfuerzos de Apple para hacer que estos exploits fueran más difíciles. También descubrieron una "bomba HTTP/2 oculta" y expusieron vulnerabilidades de ejecución remota de código (RCE) en editores de texto como Vim y Emacs con la ayuda de IA, como se detalla en su post "MAD Bugs: vim vs emacs vs Claude".
Estos antecedentes refuerzan la seriedad del actual exploit de iPhone, no como un golpe de suerte, sino como el resultado de una investigación profunda y metódica.
src="https://substack-post-media.s3.amazonaws.com/public/images/2c731d5e-68ca-4054-894f-659601de6a66_2048x1536.jpeg" alt="Calif Newsletter post on macOS kernel exploit" class="w-full h-auto rounded-2xl shadow-lg border border-black/10 dark:border-white/10 object-contain max-h-[550px] mx-auto block" loading="lazy" /Una de las publicaciones anteriores de Calif Newsletter, detallando un exploit de corrupción de memoria del kernel en macOS para chips M5.El Fantasma en la Máquina: Lo que Implica una "Amenaza Persistente de Apple"
El concepto de "Amenaza Persistente Avanzada" (APT) se refiere típicamente a ataques sofisticados y prolongados, a menudo respaldados por estados-nación o grupos criminales de alto nivel. Al acuñar la frase "APT stands for Apple Persistent Threat", Calif no solo juega con las siglas, sino que subraya la sofisticación y la capacidad de permanencia de su exploit. Esto va más allá de un simple fallo de seguridad que podría ser parcheado con una actualización; sugiere una vulnerabilidad profunda que permite a un atacante establecer una base de operaciones en el dispositivo.
La persistencia es el santo grial para los atacantes, ya que les permite mantener el acceso a largo plazo, recolectar datos, espiar comunicaciones y controlar el dispositivo sin necesidad de volver a explotarlo. Para el usuario promedio, esto significa que, una vez comprometido, su iPhone podría estar transmitiendo información sensible, activando micrófonos o cámaras, o siendo utilizado como un punto de apoyo en una red más grande, todo sin ninguna señal visible.
src="https://substack-post-media.s3.amazonaws.com/public/images/4bedabfd-d72a-4e69-9121-5abe45efeab0_1200x630.png" alt="Calif Newsletter post on HTTP/2 bomb" class="w-full h-auto rounded-2xl shadow-lg border border-black/10 dark:border-white/10 object-contain max-h-[550px] mx-auto block" loading="lazy" /Otro trabajo de investigación de Calif, sobre una vulnerabilidad crítica en HTTP/2. src="https://substack-post-media.s3.amazonaws.com/public/images/a219122f-e67e-46e4-b598-c7c0ef967fedce_798x1314.png" alt="Calif Newsletter post on MAD Bugs" class="w-full h-auto rounded-2xl shadow-lg border border-black/10 dark:border-white/10 object-contain max-h-[550px] mx-auto block" loading="lazy" /El post de Calif sobre "MAD Bugs", que explora vulnerabilidades RCE en editores de texto con ayuda de IA.Aunque Calif ha prometido que "todo será lanzado a su debido tiempo", los detalles técnicos específicos del exploit aún no se han hecho públicos. Esto es común en la investigación de seguridad responsable, permitiendo a Apple tiempo para desarrollar y desplegar parches antes de que la información detallada pueda ser utilizada por actores maliciosos. Sin embargo, la ausencia de una versión de iOS específicamente afectada o de un identificador CVE en este momento deja a los usuarios en un limbo de incertidumbre.
Para los usuarios de iPhone, la lección es clara: mantén tu dispositivo actualizado a la última versión de iOS tan pronto como Apple lance parches de seguridad. Aunque la naturaleza de este exploit de "un solo clic" significa que el comportamiento vigilante del usuario (como evitar enlaces sospechosos) puede no ser suficiente, las actualizaciones de seguridad son tu mejor defensa contra este tipo de amenazas de nivel profundo. Estaremos atentos a la respuesta de Apple y a la publicación de los detalles técnicos completos por parte de Calif, que sin duda arrojarán más luz sobre esta significativa brecha en la seguridad móvil.